
Cloud Security gồm những thành phần bảo vệ nào?
Mục lục
- Cloud Security là gì và tại sao cần bảo vệ môi trường đám mây?
- Bảo mật dữ liệu là thành phần trung tâm của Cloud Security
- Quản lý danh tính và quyền truy cập bảo vệ tài nguyên cloud
- Bảo mật mạng giúp kiểm soát kết nối trong môi trường cloud
- Bảo mật ứng dụng và cấu hình giúp giảm lỗ hổng trên cloud
- Giám sát và phát hiện sự cố giúp duy trì an toàn liên tục
- Mô hình chia sẻ trách nhiệm là yếu tố quan trọng trong Cloud Security
- Các thành phần Cloud Security cần phối hợp để bảo vệ toàn diện
Cloud Security là tập hợp các biện pháp, công nghệ và quy trình bảo vệ dữ liệu, ứng dụng, danh tính, hạ tầng và hoạt động trên môi trường điện toán đám mây trước các rủi ro truy cập trái phép, rò rỉ dữ liệu và tấn công mạng
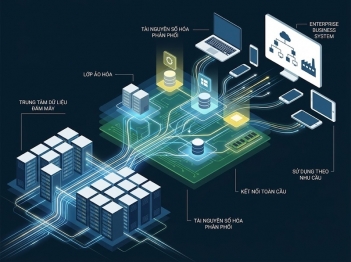
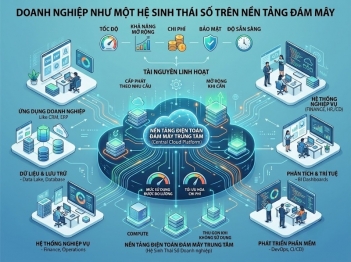
Cloud Security là mô hình bảo mật dành cho môi trường điện toán đám mây, tập trung vào việc bảo vệ tài nguyên số khi doanh nghiệp sử dụng các dịch vụ như hạ tầng, nền tảng hoặc phần mềm trên cloud.
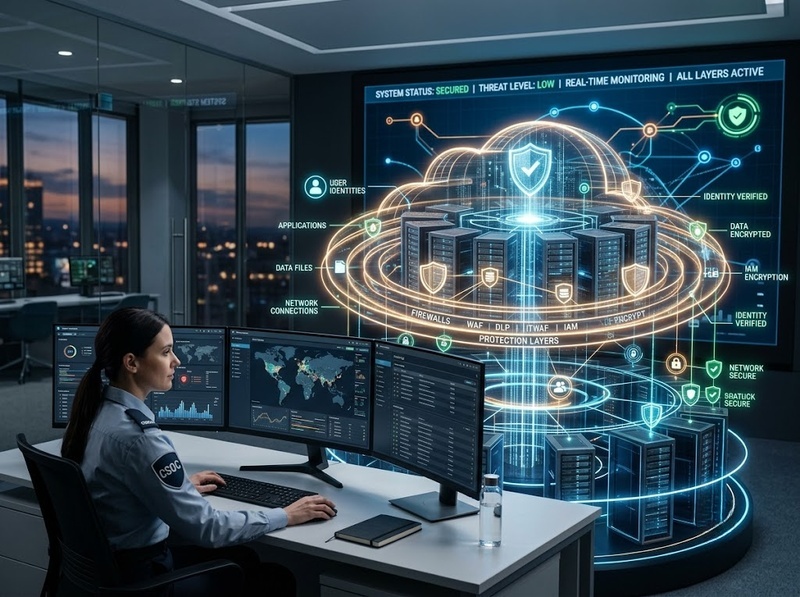
Khác với mô hình bảo mật truyền thống chỉ tập trung vào hệ thống nằm trong trung tâm dữ liệu nội bộ, Cloud Security phải xử lý thêm các yếu tố đặc thù của cloud như mô hình chia sẻ trách nhiệm, tài nguyên phân tán, truy cập từ nhiều vị trí và sự thay đổi liên tục của môi trường vận hành.
Để bảo vệ toàn diện môi trường cloud, Cloud Security thường bao gồm các nhóm thành phần chính như bảo mật dữ liệu, quản lý danh tính và quyền truy cập, bảo mật mạng, bảo mật ứng dụng, giám sát và phản ứng sự cố.
Cloud Security là gì và tại sao cần bảo vệ môi trường đám mây?
Cloud Security là hệ thống các chính sách, công nghệ, quy trình và biện pháp kiểm soát nhằm đảm bảo tính bảo mật của tài nguyên được triển khai trên nền tảng đám mây.
Mục tiêu chính của Cloud Security tập trung vào ba yếu tố cốt lõi:
· Confidentiality: Đảm bảo dữ liệu chỉ được truy cập bởi các đối tượng được cấp quyền
· Integrity: Đảm bảo dữ liệu không bị thay đổi trái phép
· Availability: Đảm bảo hệ thống và dịch vụ luôn sẵn sàng khi cần sử dụng
Môi trường cloud có nhiều ưu điểm như khả năng mở rộng nhanh, tối ưu chi phí và triển khai linh hoạt. Tuy nhiên, việc đưa dữ liệu và hệ thống lên cloud cũng làm phát sinh các rủi ro mới như cấu hình sai tài nguyên, lộ thông tin xác thực, quyền truy cập quá mức hoặc tấn công vào giao diện quản lý.
Vì vậy, Cloud Security không chỉ là cài đặt một công cụ bảo mật mà là một chiến lược bảo vệ tổng thể bao gồm con người, quy trình và công nghệ.
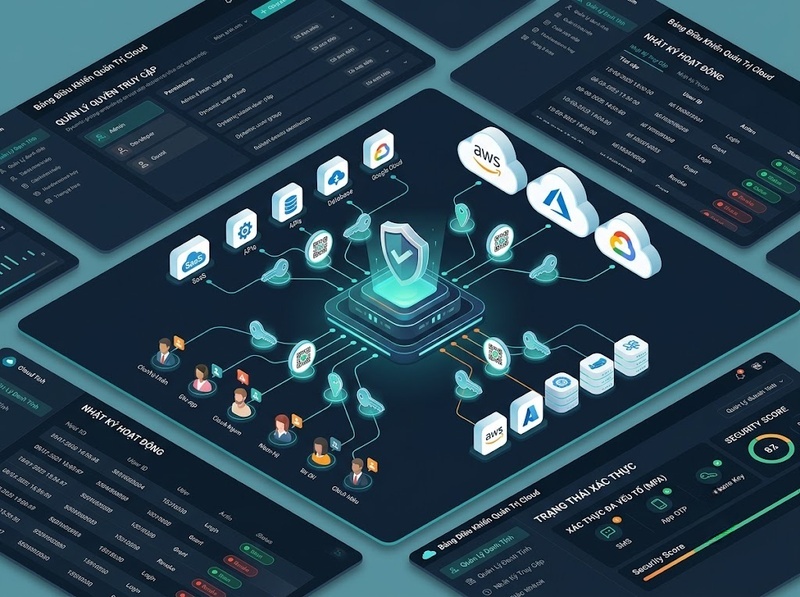
Bảo mật dữ liệu là thành phần trung tâm của Cloud Security
Dữ liệu là tài sản quan trọng nhất cần được bảo vệ trong môi trường cloud. Bảo mật dữ liệu tập trung vào việc ngăn chặn mất mát, truy cập trái phép hoặc sử dụng sai mục đích.
Các cơ chế phổ biến gồm:
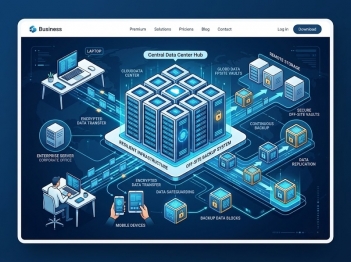
Mã hóa dữ liệu trong quá trình lưu trữ và truyền tải
Mã hóa giúp biến dữ liệu thành dạng không thể đọc được nếu không có khóa giải mã phù hợp.
Cloud Security thường áp dụng mã hóa ở hai trạng thái:
· Data at Rest: Bảo vệ dữ liệu được lưu trữ trên máy chủ, cơ sở dữ liệu hoặc hệ thống lưu trữ cloud
· Data in Transit: Bảo vệ dữ liệu khi truyền qua mạng giữa người dùng, ứng dụng và dịch vụ cloud
Kiểm soát vòng đời dữ liệu
Quản lý dữ liệu trong cloud cần xác định:
· Dữ liệu nào được lưu trữ
· Ai có quyền truy cập
· Dữ liệu được lưu giữ trong bao lâu
· Khi nào cần xóa hoặc hủy an toàn
Các chính sách này giúp giảm nguy cơ rò rỉ dữ liệu và hỗ trợ yêu cầu tuân thủ bảo mật.
Quản lý danh tính và quyền truy cập bảo vệ tài nguyên cloud
Identity and Access Management (IAM) là một trong những lớp bảo vệ quan trọng nhất của Cloud Security.
Trong môi trường cloud, người dùng, ứng dụng và dịch vụ đều có thể trở thành một danh tính có quyền truy cập tài nguyên. Vì vậy, việc kiểm soát ai được phép làm gì là yếu tố quyết định.
Các thành phần chính của IAM gồm:
Xác thực danh tính
Xác thực giúp xác định người dùng hoặc hệ thống có đúng là đối tượng được phép truy cập hay không.
Các phương pháp thường sử dụng:
· Mật khẩu mạnh
· Multi-Factor Authentication (MFA)
· Xác thực dựa trên chứng chỉ hoặc token
Phân quyền truy cập theo nguyên tắc tối thiểu
Nguyên tắc Least Privilege yêu cầu mỗi người dùng hoặc dịch vụ chỉ được cấp quyền cần thiết để thực hiện nhiệm vụ.
Điều này giúp giảm tác động khi tài khoản bị xâm nhập.
Quản lý tài khoản đặc quyền
Các tài khoản có quyền quản trị cao cần được kiểm soát nghiêm ngặt vì đây là mục tiêu hấp dẫn đối với kẻ tấn công.
Các biện pháp thường gồm:
· Theo dõi hoạt động tài khoản
· Giới hạn quyền quản trị
· Ghi nhận lịch sử truy cập
Bảo mật mạng giúp kiểm soát kết nối trong môi trường cloud
Cloud Security không chỉ bảo vệ dữ liệu bên trong hệ thống mà còn phải kiểm soát cách các thành phần giao tiếp với nhau.
Bảo mật mạng cloud tập trung vào việc kiểm soát luồng dữ liệu giữa:
· Người dùng và ứng dụng
· Ứng dụng và cơ sở dữ liệu
· Các dịch vụ cloud khác nhau
· Mạng nội bộ và môi trường cloud
Các thành phần thường bao gồm:
Firewall và Network Security Control
Firewall giúp kiểm soát lưu lượng ra vào dựa trên các quy tắc bảo mật.
Phân đoạn mạng
Network Segmentation giúp chia nhỏ môi trường cloud thành các vùng riêng biệt để hạn chế khả năng lan rộng khi xảy ra sự cố.
Zero Trust Security
Mô hình Zero Trust hoạt động dựa trên nguyên tắc:
· Không mặc định tin tưởng bất kỳ kết nối nào
· Luôn xác minh danh tính và quyền truy cập
· Kiểm soát quyền theo từng yêu cầu cụ thể
Cách tiếp cận này phù hợp với môi trường cloud có nhiều người dùng, thiết bị và dịch vụ kết nối từ nhiều vị trí khác nhau.
Bảo mật ứng dụng và cấu hình giúp giảm lỗ hổng trên cloud
Ứng dụng chạy trên cloud có thể trở thành điểm yếu nếu không được thiết kế và vận hành an toàn.
Application Security trong Cloud Security tập trung vào:
· Kiểm tra lỗ hổng phần mềm
· Quản lý mã nguồn an toàn
· Kiểm soát API
· Bảo vệ môi trường triển khai
Một trong những rủi ro phổ biến nhất trong cloud là cấu hình sai.
Ví dụ:
· Kho lưu trữ dữ liệu bị mở công khai
· Quyền truy cập được cấp quá rộng
· Dịch vụ không được bảo vệ bằng cơ chế xác thực phù hợp
Vì vậy, quản lý cấu hình bảo mật liên tục là yêu cầu quan trọng để duy trì trạng thái an toàn của hệ thống.
Giám sát và phát hiện sự cố giúp duy trì an toàn liên tục
Môi trường cloud thay đổi liên tục nên bảo mật không thể chỉ dựa vào thiết lập ban đầu.
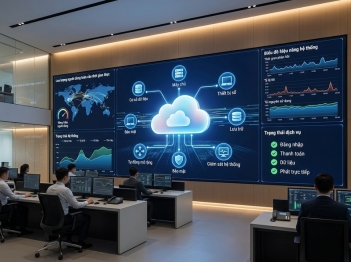
Cloud Security cần có khả năng giám sát:
· Hoạt động truy cập
· Thay đổi cấu hình
· Hành vi bất thường
· Sự kiện bảo mật
Các công nghệ thường được sử dụng gồm:
Logging và Monitoring
Hệ thống ghi log giúp lưu lại hoạt động của người dùng, ứng dụng và tài nguyên cloud.
Threat Detection
Cơ chế phát hiện mối đe dọa giúp nhận biết các hành vi bất thường như:
· Đăng nhập trái phép
· Truy cập dữ liệu bất thường
· Thay đổi cấu hình nguy hiểm
Incident Response
Khi xảy ra sự cố, tổ chức cần có quy trình:
· Phát hiện
· Cô lập
· Điều tra
· Khắc phục
· Rút kinh nghiệm
Điều này giúp giảm thời gian phản ứng và hạn chế thiệt hại.
Mô hình chia sẻ trách nhiệm là yếu tố quan trọng trong Cloud Security
Trong cloud, nhà cung cấp dịch vụ và khách hàng cùng chia sẻ trách nhiệm bảo mật.
Nhà cung cấp cloud thường chịu trách nhiệm bảo vệ:
· Hạ tầng vật lý
· Trung tâm dữ liệu
· Nền tảng dịch vụ cloud
Khách hàng thường chịu trách nhiệm bảo vệ:
· Dữ liệu của mình
· Danh tính người dùng
· Cấu hình tài nguyên
· Ứng dụng triển khai trên cloud
Phạm vi trách nhiệm thay đổi tùy theo mô hình dịch vụ:
· Infrastructure as a Service (IaaS)
· Platform as a Service (PaaS)
· Software as a Service (SaaS)
Hiểu đúng mô hình này giúp doanh nghiệp tránh khoảng trống bảo mật do nhầm lẫn trách nhiệm.
Các thành phần Cloud Security cần phối hợp để bảo vệ toàn diện
Không có một công nghệ đơn lẻ nào có thể bảo vệ hoàn toàn môi trường cloud.
Một kiến trúc Cloud Security hiệu quả cần kết hợp:
· Bảo mật dữ liệu để bảo vệ tài sản thông tin
· IAM để kiểm soát danh tính và quyền truy cập
· Network Security để bảo vệ kết nối
· Application Security để giảm lỗ hổng phần mềm
· Monitoring để phát hiện và phản ứng với sự cố
· Governance để duy trì chính sách và tuân thủ
Khi các lớp bảo vệ được triển khai đồng bộ, doanh nghiệp có thể tận dụng lợi ích của cloud mà vẫn duy trì mức độ an toàn cần thiết.
Cloud Security là một hệ thống bảo vệ nhiều lớp nhằm đảm bảo dữ liệu, danh tính, mạng, ứng dụng và hoạt động trên môi trường đám mây được kiểm soát an toàn. Các thành phần quan trọng nhất gồm bảo mật dữ liệu, quản lý danh tính và quyền truy cập, bảo mật mạng, bảo mật ứng dụng cùng với giám sát và phản ứng sự cố.
Hiểu rõ từng thành phần giúp tổ chức xây dựng chiến lược bảo mật cloud phù hợp, giảm rủi ro vận hành và khai thác hiệu quả các dịch vụ điện toán đám mây.

GỬI Ý KIẾN BÌNH LUẬN
