
Internet Banking là gì và xử lý giao dịch như thế nào?
Mục lục
- Internet Banking là gì và gồm những lớp nào?
- Kết nối Internet Banking được bảo vệ như thế nào?
- Xác thực đăng nhập khác xác nhận giao dịch ra sao?
- Ngân hàng kiểm tra gì trước khi thực thi giao dịch?
- Giao dịch được xử lý, hạch toán và phản hồi thế nào?
- Những giới hạn nào cần hiểu khi dùng Internet Banking?
Internet Banking là kênh ngân hàng trực tuyến cho phép khách hàng truy cập, xác thực và gửi lệnh giao dịch qua Internet. Bài viết giải thích cách kết nối được bảo vệ, vì sao đăng nhập khác với xác nhận giao dịch, ngân hàng kiểm tra gì trước khi xử lý và vì sao trạng thái giao dịch có thể khác nhau.
Để hiểu Internet Banking, nên tách trải nghiệm mà người dùng nhìn thấy khỏi các lớp xử lý phía sau. Một lần “chuyển tiền” trên màn hình thực tế là chuỗi nhiều bước: thiết bị thiết lập kênh liên lạc với máy chủ ngân hàng, người dùng được xác thực, lệnh giao dịch được tạo và kiểm tra, bước xác nhận giao dịch được thực hiện khi cần, sau đó hệ thống ngân hàng mới thực thi nghiệp vụ, cập nhật sổ sách và trả kết quả.
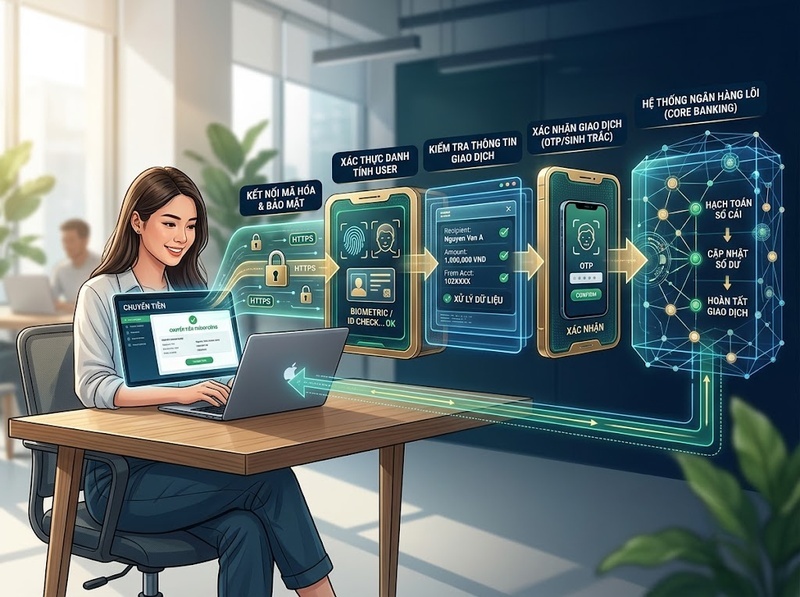
Cách nhìn theo chuỗi này cũng giúp tránh hai nhầm lẫn phổ biến: có HTTPS không có nghĩa mọi rủi ro đã được loại bỏ, và nhập đúng OTP không có nghĩa mọi giao dịch đều chắc chắn hợp lệ. Mỗi lớp bảo vệ giải quyết một vấn đề khác nhau trong toàn bộ quy trình.
Internet Banking là gì và gồm những lớp nào?
Internet Banking có thể hiểu là dịch vụ ngân hàng được cung cấp trên môi trường mạng để khách hàng thực hiện giao dịch điện tử mà không phải xử lý trực tiếp tại quầy. Trong khung pháp lý Việt Nam, Thông tư 50/2024/TT-NHNN quy định về dịch vụ Online Banking và các yêu cầu an toàn, bảo mật; văn bản này hiện đã được sửa đổi, bổ sung bởi Thông tư 77/2025/TT-NHNN.
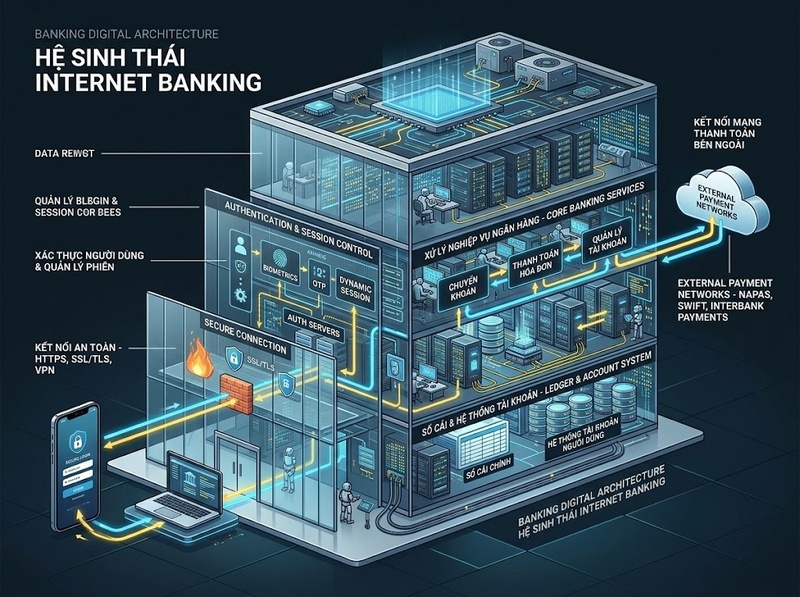
Điểm quan trọng là Internet Banking không chỉ là trang web hoặc màn hình ứng dụng. Phần giao diện chỉ là lớp mà khách hàng nhìn thấy. Đằng sau đó còn có máy chủ tiếp nhận yêu cầu, cơ chế xác thực và quản lý phiên, các kiểm tra nghiệp vụ, hệ thống xử lý tài khoản và các thành phần ghi nhận trạng thái giao dịch. Nếu giao dịch cần đi ra ngoài phạm vi xử lý nội bộ của một ngân hàng, luồng còn có thể liên quan đến hệ thống thanh toán hoặc đối tác trung gian thích hợp.
Có thể hình dung mô hình tổng quát như sau:
1. Kênh truy cập: Trình duyệt hoặc ứng dụng gửi yêu cầu qua Internet
2. Lớp kết nối an toàn: Thiết lập kênh TLS/HTTPS để bảo vệ dữ liệu trên đường truyền
3. Lớp xác thực và kiểm soát: Xác minh người dùng, phiên đăng nhập, quyền thực hiện, điều kiện và rủi ro của giao dịch
4. Lớp xử lý nghiệp vụ: Hạch toán, định tuyến giao dịch khi cần, ghi nhật ký và trả trạng thái
Vì vậy, thao tác “bấm chuyển tiền” chỉ là điểm khởi đầu. Ngân hàng chỉ có thể xử lý lệnh sau khi các lớp phía sau xác định rằng yêu cầu đến đúng kênh, từ một phiên hợp lệ và đáp ứng các điều kiện để được thực thi.
Kết nối Internet Banking được bảo vệ như thế nào?
Khi thiết bị kết nối tới máy chủ Internet Banking qua HTTPS, cơ chế nền tảng thường là TLS. TLS 1.3 được IETF chuẩn hóa để tạo kênh liên lạc có ba thuộc tính cốt lõi: xác thực phía máy chủ, bảo mật nội dung trao đổi và phát hiện sửa đổi dữ liệu trên đường truyền. Bản tiêu chuẩn hiện hành của TLS 1.3 là RFC 9846, xuất bản tháng 7/2026.
Quá trình này bắt đầu bằng TLS handshake. Thiết bị và máy chủ thương lượng tham số mật mã, máy chủ chứng minh danh tính của mình thông qua chứng thư số phù hợp, rồi hai bên thiết lập vật liệu khóa để bảo vệ lưu lượng ứng dụng. Sau handshake, dữ liệu Internet Banking được truyền trong kênh đã được bảo vệ thay vì gửi dưới dạng có thể đọc trực tiếp trên mạng. RFC 9846 nêu rõ mục tiêu của TLS là chống nghe lén, giả mạo thông điệp và sửa đổi dữ liệu trong quá trình truyền.
Tuy nhiên, TLS không trả lời câu hỏi “người đang thao tác có phải chủ tài khoản hay không”. Trong kết nối Internet Banking thông thường, TLS chủ yếu giúp thiết bị xác thực máy chủ và bảo vệ kênh; việc xác thực khách hàng được thực hiện ở lớp ứng dụng bằng thông tin đăng nhập, OTP, sinh trắc học hoặc cơ chế khác. OWASP cũng tách rõ vai trò này: TLS bảo vệ tính bí mật và toàn vẹn của dữ liệu truyền, còn xác thực người dùng là một chức năng khác.
Đó là lý do biểu tượng ổ khóa hoặc địa chỉ HTTPS chỉ cho biết một phần của bài toán. Kết nối có thể được mã hóa đúng nhưng người dùng vẫn có thể bị dẫn tới một quy trình giả mạo, bị lừa xác nhận nhầm giao dịch hoặc để lộ yếu tố xác thực. Kênh truyền an toàn là điều kiện cần, không phải bằng chứng rằng toàn bộ giao dịch đã an toàn.
Xác thực đăng nhập khác xác nhận giao dịch ra sao?
Xác thực đăng nhập trả lời câu hỏi: “Ai đang cố truy cập tài khoản?” Khi thông tin xác thực hợp lệ, hệ thống tạo hoặc duy trì một phiên đăng nhập để người dùng tiếp tục thao tác. NIST mô tả xác thực số là quá trình kiểm tra người yêu cầu có kiểm soát một hoặc nhiều authenticator gắn với tài khoản hay không.
Xác nhận hoặc ủy quyền giao dịch lại trả lời câu hỏi khác: “Người dùng có thực sự chấp thuận lệnh cụ thể này hay không?” Đây là lý do một người đã đăng nhập thành công vẫn có thể phải nhập OTP, dùng sinh trắc học hoặc một cơ chế xác nhận khác trước khi chuyển tiền. OWASP khuyến nghị dữ liệu quan trọng của giao dịch phải được người dùng nhìn thấy và xác nhận, đồng thời việc ủy quyền phải được kiểm soát ở phía máy chủ và gắn với chính giao dịch đang thực hiện.
Khung quy định hiện hành tại Việt Nam cũng thể hiện nguyên tắc “không phải mọi giao dịch đều dùng một mức xác nhận giống nhau”. Phụ lục sửa đổi theo Thông tư 77/2025/TT-NHNN chia giao dịch thanh toán trực tuyến thành các nhóm A, B, C và D, mỗi nhóm gắn với các hình thức xác nhận tối thiểu khác nhau; với giao dịch có yêu cầu cao hơn, phương thức có thể chuyển từ mã khóa/PIN sang OTP, sinh trắc học, FIDO, chữ ký điện tử hoặc tổ hợp nhiều yếu tố.
Điều này có ý nghĩa thực tế: việc hệ thống yêu cầu thêm một bước xác nhận không phải là “đăng nhập lại”, mà là tạo bằng chứng cho một hành động nhạy cảm hơn. Mức xác nhận có thể phụ thuộc loại giao dịch, giá trị, bối cảnh thiết bị, chính sách ngân hàng và quy định áp dụng.
OTP cũng có giới hạn. NIST SP 800-63B-4 nêu rõ OTP nhập thủ công không được xem là chống phishing, vì mã có thể bị người dùng nhập vào một điểm giả mạo rồi bị chuyển tiếp sang hệ thống thật. Vì vậy, “có OTP” và “không thể bị lừa đảo” là hai kết luận khác nhau.
Ngân hàng kiểm tra gì trước khi thực thi giao dịch?
Sau khi người dùng nhập thông tin giao dịch, máy chủ không nên chỉ nhận dữ liệu rồi thực hiện ngay. Một luồng xử lý đúng phải kiểm tra nhiều điều kiện trước khi đi tới bước execution.
Kiểm tra dữ liệu, quyền và điều kiện giao dịch
Trước hết, hệ thống cần kiểm tra yêu cầu có đầy đủ và hợp lệ hay không: tài khoản nguồn, tài khoản đích, số tiền, loại giao dịch, phiên đăng nhập, quyền thao tác và các điều kiện nghiệp vụ liên quan. Ở lớp nghiệp vụ, ngân hàng còn có thể kiểm tra số dư khả dụng, hạn mức giao dịch, trạng thái tài khoản và các quy tắc quản trị rủi ro phù hợp với giao dịch đó.
Các kiểm tra này phải được thực thi ở phía máy chủ. OWASP nhấn mạnh transaction authorization không được phụ thuộc vào dữ liệu hoặc quyết định có thể bị chỉnh sửa ở phía client; trước khi execution, hệ thống cần có một “control gate” xác nhận giao dịch đã được ủy quyền hợp lệ.
Điều này giải thích vì sao một giao dịch có thể bị từ chối dù người dùng nhập đúng OTP. OTP chỉ chứng minh một yếu tố xác nhận; giao dịch vẫn có thể không đáp ứng hạn mức, số dư, trạng thái tài khoản hoặc quy tắc kiểm soát khác.
Xác nhận giao dịch phải gắn với lệnh cụ thể
Một nguyên tắc quan trọng là dữ liệu giao dịch không được âm thầm thay đổi sau khi người dùng đã xác nhận. Nếu số tiền, người nhận hoặc thông tin quan trọng bị thay đổi, quá trình xác nhận trước đó cần mất hiệu lực hoặc được thực hiện lại. OWASP khuyến nghị mỗi giao dịch nên dùng thông tin ủy quyền riêng, có giới hạn thời gian và có cơ chế chống phát lại; authorization cũng phải được gắn với dữ liệu giao dịch mà người dùng thực sự chấp thuận.
Có thể hình dung một lệnh chuyển tiền đơn giản như sau: người dùng nhập người nhận và số tiền; máy chủ kiểm tra phiên, dữ liệu và điều kiện nghiệp vụ; hệ thống tạo yêu cầu xác nhận; người dùng xác nhận đúng lệnh; máy chủ kiểm tra bằng chứng xác nhận; chỉ khi các điều kiện vẫn còn hợp lệ, lệnh mới đi tới bước thực thi.
Điểm mấu chốt nằm ở thứ tự. Nếu có thể bỏ qua một bước, dùng lại mã xác nhận cũ hoặc thay dữ liệu sau khi xác nhận mà hệ thống không phát hiện, thì “đúng OTP” vẫn chưa đủ để bảo đảm lệnh được ủy quyền đúng.
Giao dịch được xử lý, hạch toán và phản hồi thế nào?
Sau khi vượt qua các kiểm tra và authorization gate, lệnh mới chuyển sang lớp thực thi. Đây là giai đoạn hệ thống nghiệp vụ ngân hàng thực hiện thay đổi tài chính tương ứng, cập nhật dữ liệu tài khoản và tạo dấu vết xử lý.
Xử lý trong hệ thống ngân hàng
Với giao dịch có thể xử lý trong phạm vi nội bộ, hệ thống nghiệp vụ kiểm tra trạng thái cuối cùng của lệnh, thực hiện hạch toán phù hợp và ghi nhận kết quả. Tùy thiết kế, nhiều thành phần có thể tham gia, nhưng về mặt logic chúng phải bảo đảm một yêu cầu không bị thực hiện trái phép hoặc bị ghi nhận nhiều lần.
Sau execution, hệ thống cập nhật trạng thái để lớp Internet Banking có thể trả kết quả cho người dùng. Nhật ký giao dịch và dữ liệu theo dõi cũng giúp ngân hàng truy vết quá trình xử lý nếu có lỗi hoặc tranh chấp.
Khi giao dịch cần đi qua hệ thống thanh toán bên ngoài
Không phải lệnh nào cũng hoàn tất hoàn toàn bên trong một ngân hàng. Nếu tiền phải chuyển tới một tổ chức khác, hệ thống ngân hàng có thể cần định tuyến thông điệp hoặc giá trị thanh toán qua hạ tầng thanh toán liên quan. Khi đó, trạng thái ở Internet Banking có thể phản ánh nhiều mốc: đã nhận lệnh, đã xử lý nội bộ, đang chờ hệ thống bên ngoài, hoàn tất hoặc thất bại.
Vì vậy, việc tài khoản nguồn đã bị ghi nợ không luôn đồng nghĩa người nhận đã có tiền cuối cùng ngay tại cùng một thời điểm. Ý nghĩa chính xác của từng trạng thái phụ thuộc luồng thanh toán và cách ngân hàng định nghĩa trạng thái trên kênh dịch vụ.
Trạng thái giao dịch nói lên điều gì?
Ba trạng thái người dùng thường gặp có thể hiểu ở mức khái niệm như sau:
· Thành công: Hệ thống đã hoàn tất các bước mà trạng thái đó được thiết kế để đại diện
· Chờ xử lý: Lệnh đã được tiếp nhận nhưng còn phụ thuộc một bước xử lý tiếp theo
· Thất bại: Một điều kiện hoặc bước xử lý không hoàn tất, nên giao dịch không đi đến kết quả dự kiến
Cần tránh suy diễn quá mức từ một nhãn trạng thái. “Thành công” trên giao diện chỉ có ý nghĩa chính xác khi đọc theo định nghĩa của ngân hàng và loại giao dịch cụ thể; với luồng có nhiều hệ thống tham gia, final settlement có thể là một mốc khác với thời điểm ứng dụng trả thông báo cho khách hàng.
Những giới hạn nào cần hiểu khi dùng Internet Banking?
Một giao dịch Internet Banking đáng tin cậy không dựa trên một “lá chắn” duy nhất. Nó là kết quả của nhiều lớp độc lập nhưng phối hợp với nhau.
TLS/HTTPS bảo vệ kênh truyền và giúp thiết bị nhận biết máy chủ hợp lệ, nhưng không tự chứng minh người đang thao tác là chủ tài khoản. Xác thực đăng nhập tạo mức tin cậy cho phiên, nhưng chưa chắc đủ để ủy quyền cho mọi lệnh tài chính. OTP hoặc sinh trắc học có thể bổ sung bằng chứng xác nhận, nhưng phương thức nào phù hợp còn phụ thuộc bối cảnh và mức rủi ro; riêng OTP nhập thủ công không được NIST xem là phishing-resistant.
Sau đó vẫn cần kiểm tra phía máy chủ: dữ liệu giao dịch, quyền, hạn mức, tình trạng tài khoản và tính toàn vẹn của lệnh. OWASP khuyến nghị authorization phải được thực thi server-side, theo đúng thứ tự, gắn với giao dịch và có kiểm soát chống sử dụng lại bằng chứng xác nhận.
Ở Việt Nam, yêu cầu an toàn đối với Online Banking cũng bao gồm bảo vệ dữ liệu truyền, kiểm soát phiên và bảo đảm tính toàn vẹn của dữ liệu giao dịch; Thông tư 50/2024/TT-NHNN hiện được áp dụng cùng các sửa đổi của Thông tư 77/2025/TT-NHNN.
Từ góc nhìn người dùng, điều cần hiểu không phải là “cơ chế nào an toàn tuyệt đối”, mà là giao dịch chỉ đáng tin khi các lớp cùng hoạt động đúng: kết nối đúng máy chủ, phiên được xác thực, lệnh được hiển thị và xác nhận đúng, máy chủ kiểm tra điều kiện, hệ thống xử lý đúng một lần và trạng thái được phản hồi nhất quán. Thêm lớp xác thực thường tăng khả năng kiểm soát rủi ro nhưng cũng tạo thêm thao tác; vì vậy hệ thống ngân hàng thường áp dụng mức xác nhận theo loại giao dịch và bối cảnh thay vì dùng một cơ chế duy nhất cho mọi trường hợp.
Internet Banking là một chuỗi xử lý chứ không phải một thao tác đơn trên website hay ứng dụng. Kết nối TLS/HTTPS bảo vệ dữ liệu trên đường truyền; xác thực đăng nhập xác minh người dùng và phiên; xác nhận giao dịch tạo bằng chứng cho lệnh cụ thể; các kiểm tra server-side quyết định lệnh có đủ điều kiện thực thi hay không; sau đó hệ thống nghiệp vụ mới hạch toán, định tuyến khi cần và trả trạng thái.
Hiểu đúng sự phân lớp này giúp giải thích vì sao đăng nhập thành công vẫn có thể cần OTP hoặc sinh trắc học, vì sao có HTTPS vẫn chưa loại bỏ mọi rủi ro, và vì sao một giao dịch có thể ở trạng thái chờ xử lý dù người dùng đã hoàn tất bước xác nhận. Bản chất của Internet Banking nằm ở sự phối hợp giữa xác thực, kết nối bảo mật, kiểm soát giao dịch và xử lý nghiệp vụ phía sau.

GỬI Ý KIẾN BÌNH LUẬN
Bài xem nhiều
